
【注意喚起】宛先を1つ間違えただけで6,000人に届く ― 某機関のクラウドツール誤登録に学ぶ、Googleドライブ「共有ドライブ・グループ宛て共有」の落とし穴
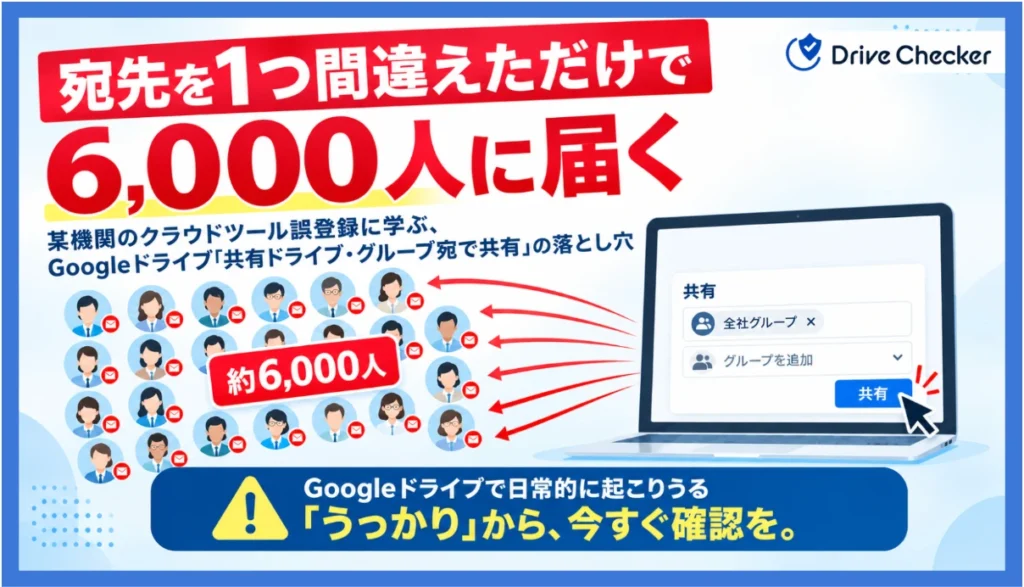
2026年9月4日、某機関において、Microsoft Teamsでチームを作成した際、本来のメンバー以外の約6,000アカウント(外部の利用者約3,500、内部職員約2,500)を誤って登録する事案が公表されました。招待メールや通知からアクセスした人同士で、ユーザー名とメールアドレスが互いに丸見えの状態になっていたとのことです(出典:某機関公表資料、全国紙報道 2026年9月4日)。機密情報へのアクセスはなかったものの、発覚から対処(チーム削除)までに約1時間40分間、誰でもアクセス可能な状態が続いていました。 DriveChecker株式会社は、「たった1つの宛先ミスが数千人規模の情報漏洩リスクにつながる」という恐ろしい構造の“うっかり”が、Google Workspaceでも日常的に起こりうることを整理し、早急な確認方法をご案内します。
■ 何が起きているか:高度な攻撃ではなく「単純な宛先ミス」の恐怖
恐ろしいのは、今回の事案がサイバー攻撃ではなく、日常的な「メンバー設定のたった一つの誤り」から起きている点です。クラウドの共同作業ツールでは、宛先に「グループ」や「組織全体」を簡単に指定できる分、クリックを1つ間違えるだけで、通知と閲覧権限が一瞬にして数千人へ広がってしまいます。しかも、通知が届いた第三者が実際に開くまで、設定した本人すら事態に気づけないという非常に危険な性質を持っています。
■ Google Workspaceでも「一瞬で大事故」になる3つの場面
(1)共有ドライブのメンバーに「Googleグループ」を追加したとき
グループの全員に閲覧権が付き、以後グループに加わった人にも自動で権限が及びます。
(2)ファイルの共有先に「組織内の全員(リンクを知っている組織内の全員)」を選んだとき
社内であれば誰でも開ける状態になり、検索にも出てきます。
(3)Google Chatのスペースやカレンダーの予定に大人数を招待したとき
参加者一覧(氏名・メールアドレス)が相互に見えます。 いずれも「共有したつもりの範囲」と「実際に見える範囲」がずれる典型です。権限の棚卸しをしていない組織では、発覚が外部からの指摘になるまで放置されがちです。
■ 今日すぐに行うべき確認3ステップ
① 共有ドライブの「メンバーを管理」を開き、グループ名で登録されているメンバーがいないか確認する(グループの中身が誰かまで必ず確認する)。
② Googleドライブの検索窓で「type:document」など種類を指定し、「組織内の全員」で共有されているファイルの有無を確認する(管理者はレポートで一覧できる)。
③ 大人数への共有・招待は、送る前に「宛先の人数」を必ず一度声に出して確認するルールを徹底する。
■ 対策
「気をつけて」というルールだけでは、今回のような6,000人規模の誤送信は防げません。 DriveCheckerは、Google Workspace内のファイルが「誰に・どの範囲で」共有されているかを一覧化し、方針から外れた共有を自動で見つけて即座に解除します。共有ドライブのメンバーやグループ宛て共有も対象となり、ヒューマンエラーによる「宛先の誤り」を大事故になる前に検知・ブロックできます。
詳しくは 弊社DriveCheckerのHPをご覧ください。
【会社概要・お問い合わせ先】
| 会社名・屋号 | DriveChecker株式会社 |
| 公式サイト | https://drivechecker.taf-jp.com/ |
| メールアドレス | support@drivechecker.co.jp |
| DriveChecker資料ダウンロード | https://drivechecker.taf-jp.com/document |